

联系电话:
021-68580866
-
博客
希望我们能与您分享和探讨成长中的点点滴滴

ONEKEY帮您辨真假、决先后,让CRA的SBOM与漏洞管理真正落地
 创提信息
 2026/10/23
分享到
面对欧盟《网络弹性法案》(Cyber Resilience Act,CRA)的实施,企业需要将软件成分分析、漏洞识别、持续监控与处理记录,创建成能在产品支持期间持续执行的工作流程。
SBOM与CVE扫描是重要的开始。扫描完成后,企业还需要知道:哪些漏洞会影响自己的产品、哪些需要优先处理,以及如何追踪后续结果、提供合规所需的证据。
创提信息代理的ONEKEY,结合固件分析、漏洞影响评估、持续监控与统一管理,可协助企业优化这些工作流程,让产品安全管理从分析结果延伸到后续的工作中。
CRA的要求:掌握产品组成,持续处理漏洞,留下管理证据
CRA 将产品安全和漏洞处理归为制造商的责任。对于适用产品而言,企业需要识别并记录产品组件与漏洞、建立SBOM、及时处理安全问题,并准备相关技术文件。这些工作涵盖产品上市前的准备,以及支持期间内的持续维护工作。
SBOM(软件物料清单)让企业掌握产品包含哪些软件组件,CVE则提供公开漏洞的共同识别方式。两者结合,可以协助团队找出需要关注的产品与版本,然后再开展影响评估及后续处理工作。
因此,企业需要建立能反复执行的管理方法:产品改版时更新分析、新漏洞出现时重新监测,并让评估与处理结果有纪录可循。
实操的痛点:扫描之后,才是大量管理工作的开始
当产品线、固件版本与供应商组件持续增加,一份漏洞清单往往会衍生出更多问题。
「这个漏洞真的影响我们的产品吗?」
「同一项CVE出现在多个版本,是否每个版本都要重新分析?」
「哪些需要先处理?哪些还需要补充核实?」
「产品已经出货,新漏洞出现时,谁会知道、谁来追踪?」
「客户要求说明时,能不能快速整理出完整数据?」
这些问题横跨研发、网络安全、产品与合规团队。若缺少共同的平台与流程,信息便容易分散在电子表格、邮件和其他不同的工具之中,这会让每次分析都伴随着大量人工整理和沟通工作。
风险与成本:重复核实、处理方向偏差,还有难以提供证据
首先是核实成本。相似的产品或版本,可能反复出现相同问题;现有评估若难以重复使用,团队就需要一再确认组件、版本与影响。
其次是处理风险。当大量漏洞缺乏清楚的评估与排序,有限的研发资源可能被分散,需要优先关注的项目也可能延后处理。产品出货后若缺乏持续监控,新披露的漏洞会更容易形成管理缺口。
最后是协作与文件成本。即使团队已完成分析或处理,若判断依据与结果没有集中保存,面对客户审查或合规需求时,仍可能需要重新搜集数据、确认版本,再编制说明。
企业需要能将分析、判断、追踪与交付统一管理的方法,让现有成果能被复用,也能承接后续工作。
ONEKEY联接起五个管理环节,让漏洞信息承接后续行动
从第一次分析,到产品出货后的维护,ONEKEY 的协助可以从五个环节说明:查身世、辨真假、决先后、订规则、要监控。
ONEKEY 提供分析、评估与管理支持,企业则依自身责任分工执行处理、验证及核准,让工具成果关联实际行动。
查身世:掌握产品里有哪些软件组件
管理产品风险,先从了解产品组成开始。
ONEKEY 可在支持的分析范围内识别固件中的软件组件,建立与管理 SBOM,并关联已知漏洞信息,协助企业掌握产品包含什么,以及有哪些项目需要关注。
这些信息为后续评估建立共同基础,也让团队更容易响应客户对产品组成与漏洞影响的询问。
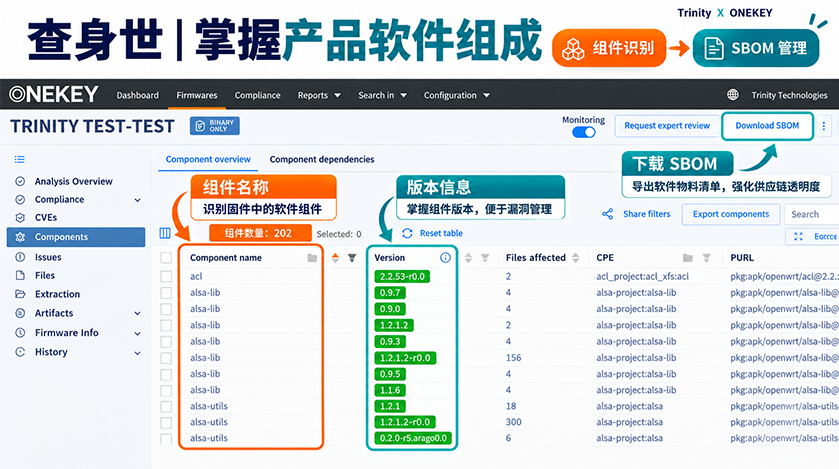
组件总览呈现识别出的组件、版本及相关信息,支持产品软件组成盘点
辨真假:厘清漏洞是否影响自己的产品
找到漏洞之后,下一步是确认它与实际产品的关系。
ONEKEY通过自动化影响评估与可监测的分析依据,协助团队判断漏洞对特定固件版本的相关性,减少不必要的核实,聚焦需要进一步确认或处理的问题。
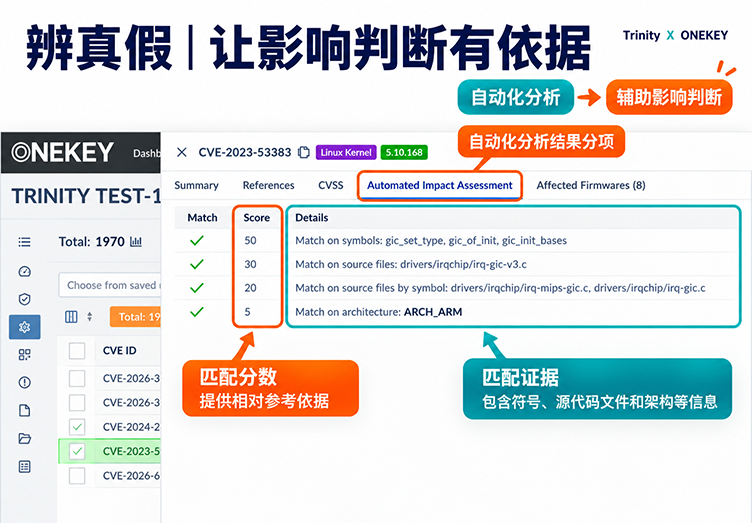
自动化影响评估提供可视化的分析依据,协助团队判断漏洞与特定固件的相关性
决先后:将有限资源投入关键性问题
确认产品受到影响后,团队需要决定处理顺序。
ONEKEY提供的漏洞风险信息与评估功能,可协助企业结合产品情境及管理政策,建立一致的处理优先级,让网络安全、研发与产品负责人更容易对齐工作重点。
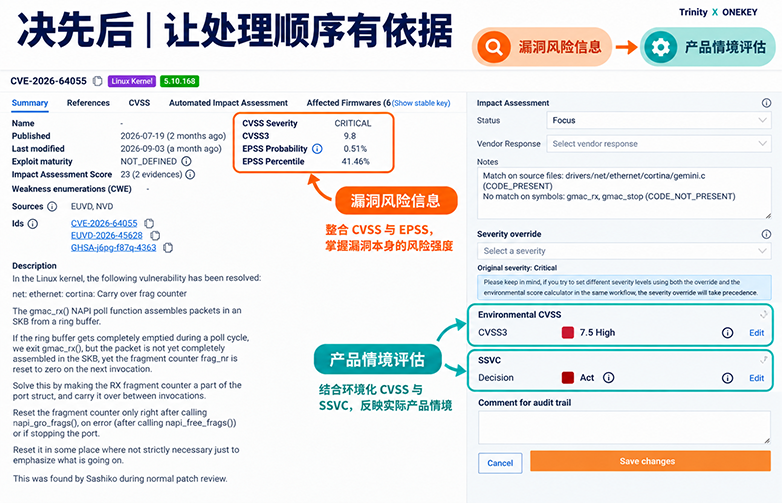
漏洞信息与评估设置示意:可记录关注状态、环境严重程度与处理评估,帮助企业安排优先级
订规则:让已确认的规则成为可重复使用的经验
当团队完成评估,部分判断可以延续到符合条件的后续分析。
ONEKEY支持依产品特性建立可重复使用的评估规则,协助企业减少相同问题的重复核实与人工处理。产品持续改版时,现有经验也能持续发挥价值,并随着产品变化调整。
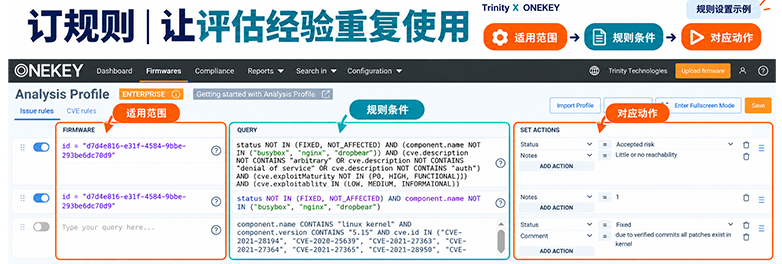
Analysis Profile规则设置范例:可依产品特性设置条件与相应操作,支持评估成果重复使用
要监控:持续掌握产品出货后的风险变化
产品完成一次分析后,仍需要面对新的漏洞与外部情报的更新。
ONEKEY运用NVD、OSV的漏洞匹配数据,并结合EUVD的补充情报。启用Monitoring后,平台会定期重新分析固件,并在监测到符合监控条件的结果差异时发送通知,协助团队掌握需要重新检查的项目,让漏洞管理延续至后续的维护工作。
一个平台,支撑跨产品、跨团队的日常管理
上述五个环节,说明了漏洞管理如何持续推进。要让流程长期运作,企业还需要集中管理信息、交付成果,
统一管理,让不同角色掌握同一份产品的风险信息
ONEKEY可作为以CVE为管理单位的漏洞管理平台,集中呈现相关产品与固件版本的评估、处理状态及变更纪录。研发人员能找到与产品相关的问题;产品与网络安全主管则能掌握待处理项目、已有决策及其依据,减少信息分散造成的交接与追踪落差。
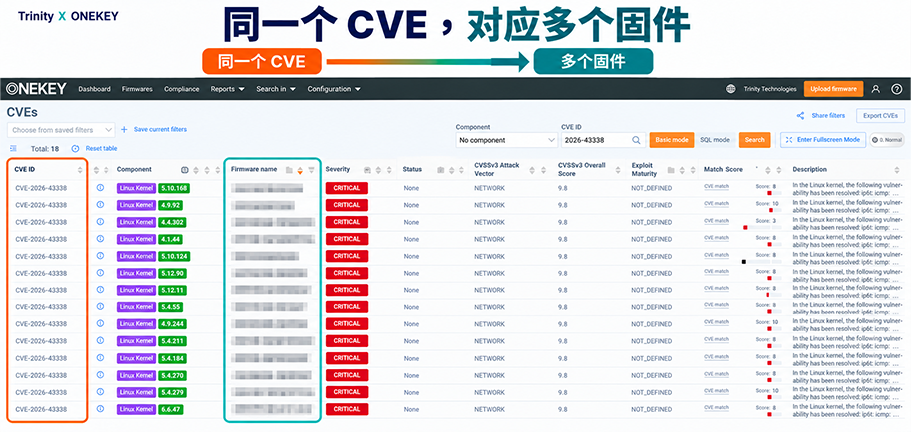
同一CVE可集中查看不同固件的匹配与评估状态;各版本的影响判断仍应分别确认
佐证交付,让管理成果更容易被检测与说明
ONEKEY的Compliance Wizard支持CRA项目检测,可汇总平台分析信息、评估结果与补充佐证,并输出合规文件包。
面对客户审查与技术文件准备,团队能运用集中整理的材料,减少跨部门搜集与重复编制资料的负担,让日常工作成果更容易交付。
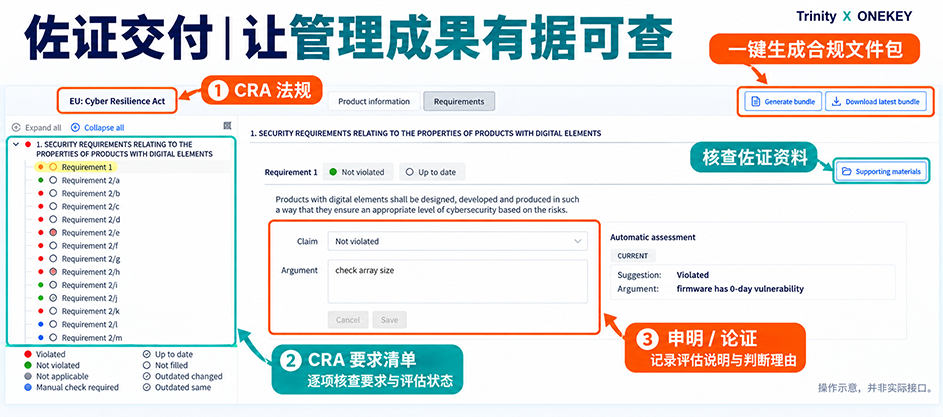
CRA项目检测可汇总评估与佐证、输出文件包。本图为操作示意,非合规结果;用户声明与系统建议不同时,仍需查核证据
工具整合,让漏洞管理融入现有工作环境
ONEKEY提供API与CI/CD整合能力,可依企业需求整合现有工具与自动化流程。
通过适当整合,分析结果与漏洞信息能进入团队原本的工作环境,减少人工搬移数据与重复登录,让产品安全工作融入日常研发与管理。
与创提信息一起,让CRA漏洞管理真正落地
从查身世、辨真假、决先后、订规则、要监控,到统一管理、佐证交付与工具整合,ONEKEY可协助企业整合产品漏洞管理的关键工作流程。
创提信息代理的ONEKEY,结合自动化分析、可重复使用的评估规则与工具整合能力,可以协助企业降低人工管理负担,让有限资源更聚焦于产品风险处理与客户需求。
欢迎与创提信息联系,了解ONEKEY如何配合您的产品特性、现有工具与管理流程,推进CRA漏洞管理的落地工作。